Tout sécurisé, tout autonome, tout rapide : le trilemme du corpus
Le dirigeant qui a mis l'intelligence artificielle (IA) sur ses dossiers fait tôt ou tard une découverte inconfortable : ce qu'il a donné à lire, c'est son capital immatériel, tout ce que son entreprise sait et que personne d'autre ne sait, et l'agent qui prépare ses réponses la nuit le lit la nuit, chez quelqu'un. Il voudrait ce capital à l'abri, une IA qui travaille sans attendre, et personne d'autre que lui pour en détenir la clé. Il ne peut pas avoir les trois. Tout sécurisé, tout autonome, tout rapide : c'est un trilemme, et il ne se résout pas. Il se choisit, tiroir par tiroir, et les détenteurs de bitcoins le connaissent par cœur.
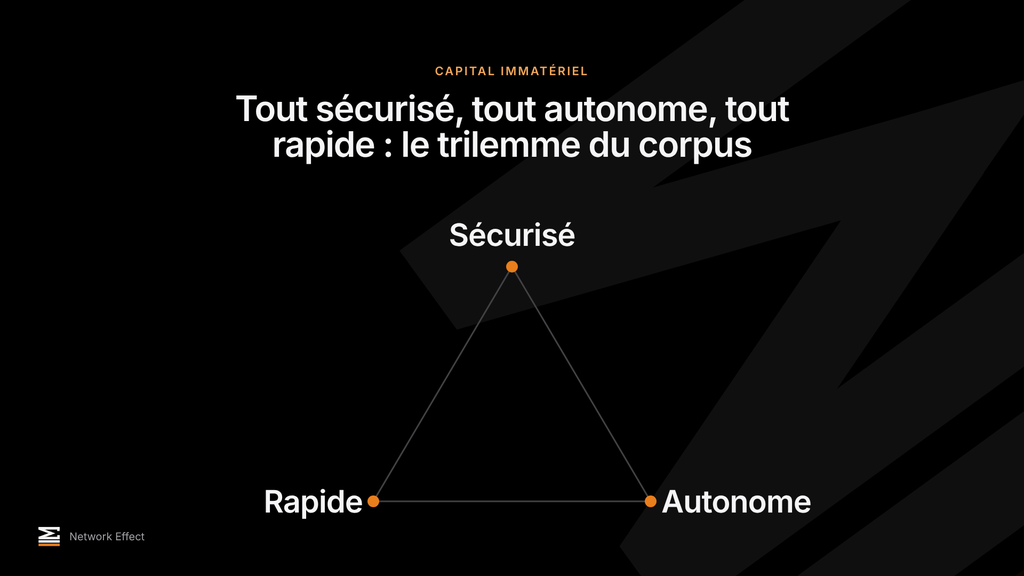
Tout sécurisé, tout autonome, tout rapide : on ne peut pas avoir les trois à la fois.
Sécurisé, rapide, autonome : que veulent dire ces trois mots pour mon capital immatériel ?
Le capital immatériel d'une entreprise, c'est ce qu'elle sait et qui ne figure dans aucun bilan : sa stratégie, ses décisions et leurs raisons, ce qu'elle a compris de ses clients et de ses concurrents, les signaux faibles que son dirigeant perçoit avant les autres, ses processus que personne n'a jamais écrits. Consigné, structuré, lisible par une IA, ce savoir devient un corpus. Et ce corpus pose trois exigences qui tirent chacune de son côté.
Sécurisé : le corpus est chiffré avec des clés que seule l'entreprise détient, et qu'aucune personne seule ne peut livrer sous la contrainte. Un serveur compromis, un salarié indélicat, un portable oublié dans un train ou une réquisition ne livrent que du bruit. Chiffrer, c'est rendre un texte illisible sans une clé, un secret que son détenteur garde sur un appareil ou sur un papier.
Rapide : l'IA répond et agit tout de suite. La réunion de demain se prépare pendant la nuit, le client est servi pendant le rendez-vous, le marché est veillé pendant les vacances, sans que quelqu'un soit là pour lui ouvrir.
Autonome : sans tiers de confiance. Personne d'autre que l'entreprise ne détient les clés ni ne lit le corpus ; aucun fournisseur ne peut le lire, le couper, ou le remettre à qui le lui demande.
Prenez-en deux, et le troisième tombe. C'est le triangle que l'on dessine pour la détention de bitcoins, où le capital immatériel, c'est le capital lui-même, devenu numérique ; il vaut autant pour le savoir d'une entreprise.
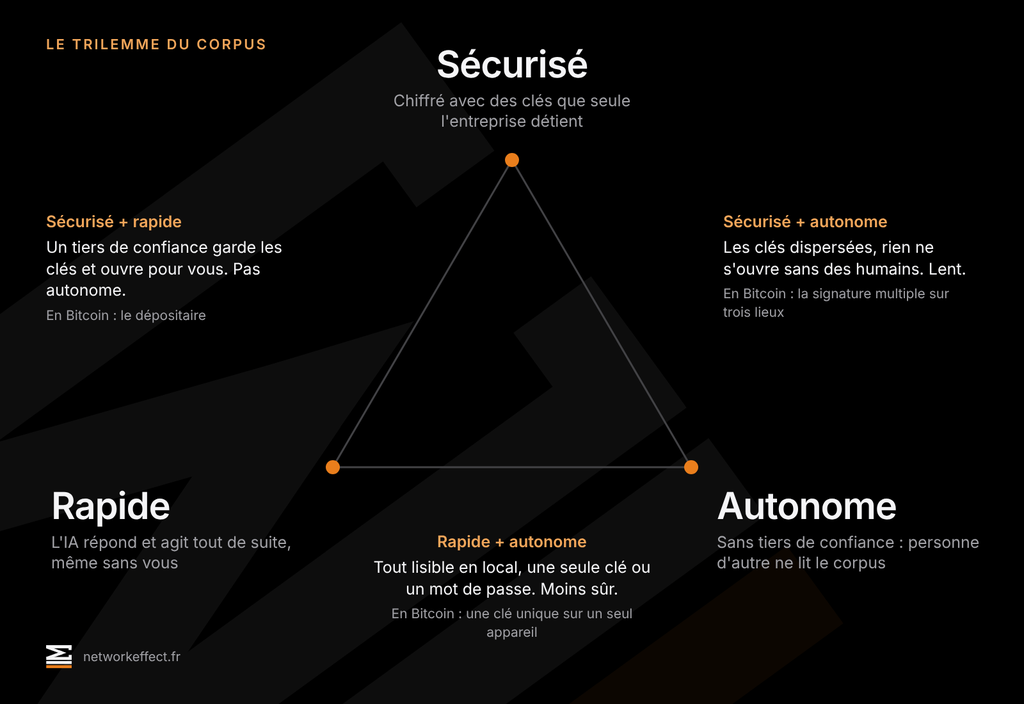
Le trilemme du corpus
- Sécurisé Chiffré avec des clés que seule l'entreprise détient
- Rapide L'IA répond et agit tout de suite, même sans vous
- Autonome Sans tiers de confiance : personne d'autre ne lit le corpus
Sécurisé + rapide
Un tiers de confiance garde les clés et ouvre pour vous. Pas autonome.
En Bitcoin : le dépositaire
Sécurisé + autonome
Les clés dispersées, rien ne s'ouvre sans des humains. Lent.
En Bitcoin : la signature multiple sur trois lieux
Rapide + autonome
Tout lisible en local, une seule clé ou un mot de passe. Moins sûr.
En Bitcoin : une clé unique sur un seul appareil
- Sécurisé et rapide, c'est qu'un tiers de confiance garde les clés et ouvre pour vous. C'est le modèle d'aujourd'hui : vos documents chez un grand fournisseur, chiffrés par lui, lus par son IA quand vous le demandez, et par lui quand il le décide. Vous n'êtes pas autonome. En Bitcoin, c'est le dépositaire : la plateforme qui garde vos bitcoins et vous rend un solde.
- Sécurisé et autonome, c'est que les clés sont dispersées et que rien ne s'ouvre sans des humains. L'agent attend qu'on lui ouvre ; il ne travaille pas la nuit. En Bitcoin, c'est la signature multiple (multisig) sur trois lieux éloignés : plusieurs clés, donc plusieurs personnes, pour dépenser.
- Rapide et autonome, c'est que tout est lisible en local, avec une seule clé ou un simple mot de passe, et que la sécurité a baissé : le portable volé emporte tout, le salarié qui part aussi. En Bitcoin, c'est la clé unique sur un seul appareil.
Le sommet que beaucoup d'entreprises sacrifient aujourd'hui sans le savoir, c'est l'autonomie. Leur fournisseur leur a dit que leurs données étaient chiffrées, et c'est vrai. Il faut regarder ce que « chiffré » veut dire quand quelqu'un d'autre a la clé.
Mon fournisseur dit que mes données sont chiffrées : contre quoi ?
Le mot « chiffré » recouvre trois niveaux, qui ne protègent pas contre les mêmes choses.
Au premier niveau, les données sont chiffrées « au repos » par l'hébergeur : sur ses disques, avec ses clés. C'est une protection réelle contre un disque volé dans un centre de données, et Google le dit lui-même de son chiffrement par défaut : il possède et gère les clés. Contre un accès à la base, un employé du fournisseur ou une demande des autorités, ce niveau ne protège de rien : la base s'ouvre pour qui a le droit de l'interroger.
Au deuxième niveau, les données sont chiffrées par le serveur de l'application, et les clés sont rangées à part. Une copie de la base ou une sauvegarde qui fuite ne contient que du bruit. Mais le serveur, lui, sait déchiffrer : c'est son travail. Un attaquant installé dans l'application lit ce que l'application lit, et le fournisseur aussi. Ce niveau n'est pas « en clair » : il est chiffré, mais lisible par le serveur, et c'est ce qui permet à l'IA du fournisseur de travailler vite sur vos documents. Le calcul confidentiel, plus récent, fait tourner ce calcul dans une enclave du processeur que l'hébergeur ne lit pas : le tiers de confiance change de nature, c'est le fabricant de la puce, mais il ne disparaît pas.
Au troisième niveau, dit « zéro accès », seule l'entreprise a la clé. La clé privée ne quitte jamais l'appareil du client ; le serveur stocke et transmet, mais ne peut rien lire, donc rien calculer. Proton, qui a bâti sa messagerie sur ce principe, le résume ainsi : parce que le serveur n'a pas la clé privée, le fournisseur ne peut pas lire les données qu'il stocke.
Les deux premiers niveaux, c'est le tiers de confiance. Le troisième, c'est l'autonomie. Et le troisième niveau a une conséquence : le seul chiffrement qui sort le fournisseur de la boucle est aussi celui qui empêche son IA, ou la vôtre, de travailler sur le corpus sans qu'un humain l'ouvre. On n'achète donc pas une sortie du trilemme. On la dessine, en déplaçant le point d'équilibre, exactement comme les détenteurs de bitcoins ont appris à le faire.
Comment déplacer le point d'équilibre sans tout sacrifier ?
Il n'existe pas d'outil qui donne les trois sommets. Il existe six mécanismes, tous parents de ce que la détention de bitcoins a mis au point en quinze ans, et chacun rachète un peu du sommet que l'on sacrifie.
Séparer ce qui sert à agir de ce qui est secret. Un calendrier chiffré envoie quand même un rappel : son serveur connaît l'heure de l'événement, pas son contenu. Proton décrit ainsi son calendrier : les heures et les alarmes sont signées mais lisibles, le titre, le lieu et les participants sont chiffrés. Pour le corpus, le serveur sait qu'il y a une échéance à rappeler, pas laquelle. Il connaît le « quand », pas le « quoi ».
Chaud puis froid. Une donnée vit lisible tant qu'il faut calculer dessus, puis elle est scellée. Le serveur peut sceller seul, avec la clé publique de l'entreprise ; rouvrir demande un humain, avec la clé privée. C'est le portefeuille chaud et le portefeuille froid de Bitcoin : un peu de monnaie en ligne pour payer vite, le reste hors ligne. Le corpus de la semaine est chaud ; les archives sont froides.
Faire le travail chiffré au moment où un humain est là de toute façon. Une file d'attente chiffrée, que le premier appareil qui s'ouvre vide : l'agent prépare la nuit ce qu'il peut faire sur les données lisibles, range le reste dans la file, et le matin, le premier téléphone qui se déverrouille lui ouvre la porte. Ce n'est pas autonome, mais c'est presque rapide.
Signer n'est pas chiffrer. Ce qui fait foi (une décision, un virement, une version du corpus) est signé et reste lisible : le serveur peut le lire, pas le falsifier. Une transaction Bitcoin est ainsi depuis le premier jour : publique, et infalsifiable. Beaucoup de documents d'entreprise n'ont pas besoin d'être secrets ; ils ont besoin d'être authentiques.
Une clé par tiroir. Une clé différente pour chaque tiroir du corpus, au lieu d'une case à cocher : la permission devient mathématique, et qui n'a pas la clé ne lit pas, quoi que dise l'application. C'est un portefeuille par usage.
Récupérer à plusieurs. Une entreprise n'est pas une personne. Ses clés sont détenues par plusieurs personnes, avec un papier au coffre : aucune personne seule ne peut tout livrer sous la contrainte, et aucun départ, aucun accident, ne ferme le corpus. C'est la signature multiple, normalisée dans Bitcoin dès 2011 : deux clés sur trois pour ouvrir, et la troisième au coffre.
Ces six mécanismes restent abstraits tant qu'on ne les pose pas sur ce qu'une PME possède vraiment. D'où le tableau.
Concrètement, dans mon entreprise, quel capital va où ?
Le capital immatériel d'une PME tient, en pratique, en trois tiroirs. Chaque tiroir sacrifie un sommet différent, et c'est ce qui rend le trilemme vivable : on ne choisit pas une fois pour tout, on choisit trois fois.
- Le premier tiroir : la stratégie, les décisions, le positionnement, les signaux faibles. Ce que c'est : le cœur du corpus, ce que l'IA doit lire pour répondre à vos questions et non à des questions génériques. Le sommet qu'on sacrifie : aucun, si le modèle vient à la donnée. Où ça tourne : chez vous, lisible, avec une IA locale, c'est-à-dire un modèle qui tourne sur le matériel de l'entreprise. Rapide et autonome ; la sécurité repose sur vos murs et sur vos sauvegardes chiffrées.
- Le deuxième tiroir : les clients, les contrats, la R&D. Ce que c'est : ce qui a de la valeur pour un concurrent et des obligations envers des tiers. Le sommet qu'on sacrifie : l'autonomie, en connaissance de cause. Où ça tourne : chiffré au deuxième niveau chez un fournisseur sous contrat, qui s'engage par écrit sur ce qu'il lit et ce qu'il garde, ou en local. Sécurisé et rapide ; on accepte un tiers, et on le choisit.
- Le troisième tiroir : les secrets. Ce que c'est : les accès bancaires, les mots de passe, les brevets en cours de dépôt, un rachat en préparation. Le sommet qu'on sacrifie : la rapidité. Où ça tourne : nulle part. Zéro accès, jamais lu par un agent ; un humain ouvre, et referme. Sécurisé et autonome ; on accepte la lenteur, parce qu'ici la lenteur est une protection.
Un exemple, qui n'est pas une recommandation : chez Network Effect, le corpus est un second cerveau en fichiers texte, des notes et un dépôt versionné, c'est-à-dire un dossier dont chaque modification est datée et signée. L'IA le lit en entier. Les secrets n'y entrent jamais : ils vivent ailleurs, sous clé, dans un gestionnaire de mots de passe et dans des fichiers que le dépôt ignore. Ce qui compte n'est pas l'outil, c'est l'architecture : ce qui reste lisible, ce qui est chiffré, qui détient les clés.
C'est cette architecture de confiance que CORPUS dessine avec chaque entreprise : quel capital va dans quel tiroir, où tourne le modèle, qui détient les clés et comment on les récupère. Les trois lignes du tableau reposent sur la même question, qui détient les clés. Et Bitcoin y a répondu, pour l'autre capital immatériel, celui qui est du capital.
Pourquoi raisonner comme un détenteur de bitcoins ?
En Bitcoin, il n'y a rien d'autre que les clés : celui qui détient la clé privée détient les bitcoins, et personne ne peut les lui rendre s'il la perd ni les lui reprendre s'il la garde. C'est la même cryptographie à clés publiques que celle des niveaux de chiffrement ci-dessus, normalisée depuis des décennies pour le courrier (OpenPGP) et, depuis peu, pour l'ouverture de session sans mot de passe (WebAuthn, les clés d'accès). Quinze ans de détention ont appris au monde comment on garde un capital dont la clé est la seule existence.
« Pas vos clés, pas vos bitcoins », disent les détenteurs. Pour le corpus, cela devient : pas vos clés, pas votre cerveau. Si votre capital immatériel n'est lisible que par un fournisseur, avec ses clés, à ses conditions, il n'est pas à vous. Il vous est prêté.
Et la discipline de la détention tient en une phrase, qui est la position de Network Effect : mieux vaut reconstruire ses données que se les faire voler. Un capital perdu se reconstruit, avec du temps et de l'argent : les têtes sont encore là, les fichiers aussi. Un capital volé ne se récupère jamais, et il profite à un concurrent qui n'a pas eu à le construire. Donc on accepte le risque de perte pour écarter le risque de vol : on chiffre ce qui doit l'être, on disperse les clés, et on teste la récupération avant d'en avoir besoin. C'est ce que nous enseignons pour les bitcoins dans la formation F102, et c'est la même séance pour le corpus.
Cette discipline oblige aussi à dire ce que le chiffrement ne couvre pas.
Qu'est-ce que le chiffrement ne protège pas ?
Quatre limites, dites honnêtement : un dirigeant qui les connaît choisit mieux.
Le code d'une application web vient du serveur à chaque ouverture. Dans un navigateur, c'est le serveur qui envoie, à chaque fois, le programme qui chiffre ; un serveur compromis ou contraint pourrait envoyer un programme qui livre votre mot de passe. Proton le reconnaît dans son propre modèle de menace. Une application installée, dont le code ne change pas à chaque visite, protège mieux qu'une page.
Les sauvegardes gardent ce qu'on croit effacé. Un document supprimé reste dans les copies de la veille, de la semaine, du mois, chez vous et chez le fournisseur. Les sauvegardes suivent les mêmes règles que le corpus.
On protège le stock, pas le flux. Ce qui arrive de l'extérieur, un courriel, une facture, un appel transcrit, est lu avant d'être scellé, par le serveur de messagerie ou par l'outil qui transcrit. Le chiffrement protège ce que vous gardez, pas ce que vous recevez : il faut savoir par où le capital entre, et ce qui le lit en chemin.
La perte de toutes les clés est la perte du corpus. Au troisième niveau, il n'y a pas de bouton « mot de passe oublié » : c'est le prix de l'autonomie. C'est pourquoi la récupération à plusieurs, et la capacité de reconstruire le corpus depuis ses sources, font partie de l'architecture, pas d'un plan B.
Connaître ces limites, c'est précisément ce qui permet de choisir par écrit, au lieu de laisser l'outil choisir.
Par où commencer ?
Le trilemme ne se résout pas, il se choisit. Une entreprise qui l'a choisi par écrit, trois tiroirs, qui détient les clés, où tourne le modèle, comment on récupère, garde son capital immatériel, et prend une longueur d'avance sur celle qui a laissé l'outil choisir à sa place. Elle sait ce que son IA lit, ce qu'elle ne lira jamais, et elle peut changer de fournisseur sans rien perdre.
CORPUS numérise le capital immatériel de l'entreprise et dessine avec elle son architecture de confiance. Et pour les clés, leur détention et leur récupération, la formation F102 est le même geste, appris sur des bitcoins.
Sources
- Proton, « What is zero-access encryption? » : proton.me/blog/zero-access-encryption.
- Proton, « The Proton Calendar security model » : proton.me/blog/protoncalendar-security-model.
- Proton, « Proton Mail threat model » : proton.me/news/protonmail-threat-model.
- Google Cloud, « Default encryption at rest » : docs.cloud.google.com/security/encryption/default-encryption.
- IETF, RFC 9580, « OpenPGP », juillet 2024 : rfc-editor.org/rfc/rfc9580.
- W3C, « Web Authentication: An API for accessing Public Key Credentials Level 3 », recommandation du 25 août 2026 : w3.org.
- Confidential Computing Consortium, la définition du calcul confidentiel, citée par Microsoft : learn.microsoft.com.
- Gavin Andresen, BIP 11, « M-of-N Standard Transactions », octobre 2011 : github.com/bitcoin/bips.
Parlons de votre projet.
Une question, une formation, un projet de paiement ou d'IA ? Écrivez-nous. Nous répondons nous-mêmes, et vite.